
Современное шифрование
WireGuard и VLESS с TLS/REALITY для защищённого подключения
Узнайте, какие DNS-серверы обрабатывают ваши запросы, и проверьте, не обходят ли они VPN-соединение
1 раунд, 6 контрольных имён
Готово к проверке
Тест покажет DNS-серверы, обратившиеся к нашей контрольной зоне. Это помогает проверить, соответствует ли DNS вашим настройкам
Адреса серверов, обратившихся к нашей контрольной DNS-зоне
| IP резолвера | Оператор / ASN | Местоположение | Запросы |
|---|
Сети – IPtoASN · Геолокация – DB-IP Lite. Страна и город приблизительные. Число запросов включает повторные обращения и разные типы записей, а не посещённые сайты
Итог проверки
Запустите тест: здесь появятся обнаруженные операторы DNS и вывод по результатам
Результат относится к текущему подключению этого браузера
Для проверки смены DNS при подключении VPN сохраните результат без VPN. Затем подключите VPN и повторите тест
Сохранённых результатов нет
DNS (система доменных имён) позволяет находить IP-адреса сайтов по их доменным именам. Для этого устройство или браузер обращается к DNS-серверу, который обрабатывает запрос
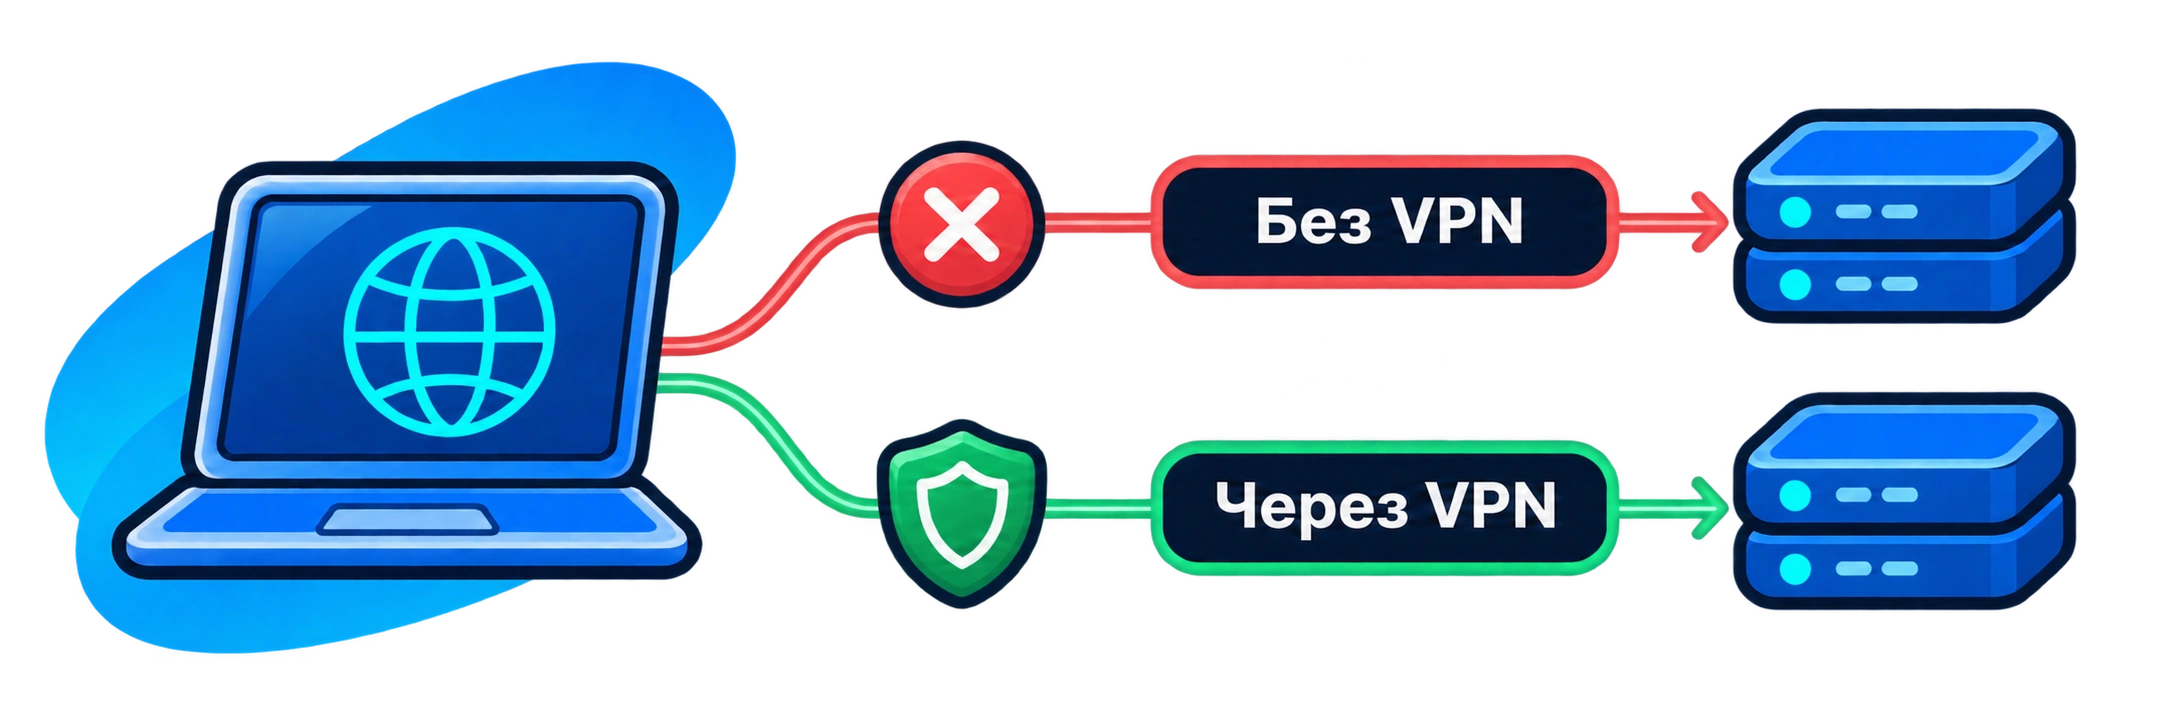
DNS-утечка возникает, когда при активном VPN DNS-запросы передаются в обход предусмотренной защиты, например напрямую DNS-серверу интернет-провайдера. В результате информация о запрашиваемых доменах может стать доступна третьим лицам
При использовании VPN DNS-запросы должны обрабатываться согласно настройкам защищённого подключения. При этом обнаружение стороннего DNS-сервера само по себе не доказывает утечку: важно учитывать настройки DNS и фактический маршрут запросов
Проверка DNS помогает определить, какие DNS-серверы обрабатывают тестовые запросы, и выявить возможные признаки утечки. Однако результаты браузерного теста не гарантируют, что весь DNS-трафик устройства проходит через VPN
Запустите проверку и сохраните список обнаруженных DNS-серверов для сравнения
Подключите VPN, дождитесь установления соединения и повторите тест
Сопоставьте IP-адреса и владельцев DNS-серверов. Если при включённом VPN обнаруживается DNS вашего интернет-провайдера, это может указывать на утечку
Важно: совпадение DNS-серверов само по себе не доказывает утечку. Браузерный тест показывает, какие резолверы обрабатывают запросы, но не определяет маршрут их передачи
VPN передаёт основной трафик через туннель, но DNS может остаться на системном резолвере. Это происходит, если клиент не принудил собственный DNS, ОС выбрала другой сетевой интерфейс или приложение использует системное разрешение имён вне туннеля
Частая причина утечек – VPN корректно туннелирует только IPv4, а DNS-запросы или часть соединений по IPv6 продолжают идти через сеть провайдера. В результате резолвинг выполняется вне защищённого маршрута
Исключения в маршрутизации, сторонние DNS-over-HTTPS / DNS-over-TLS резолверы, а также кратковременный разрыв VPN могут вывести DNS-трафик из-под контроля клиента. Если при этом нет блокировки при обрыве, запросы продолжают уходить через обычную сеть
Даже если основной трафик зашифрован, DNS-утечка показывает провайдеру или стороннему резолверу, к каким доменам обращается пользователь. Это снижает уровень приватности и делает сетевую активность частично наблюдаемой
Когда сайт видит VPN-IP, но DNS-запросы приходят от резолвера другой сети или другой страны, возникает сетевой рассинхрон. Такой профиль может использоваться сервисами как дополнительный сигнал прокси, VPN или нестандартной маршрутизации
Если DNS уходит не через контролируемый резолвер, ответы могут зависеть от политики провайдера, локальной фильтрации или сетевой подмены. Это приводит к неверным IP-адресам, блокировкам отдельных доменов, ошибкам подключения и нестабильной работе сервисов
